
 구글 검색 선호 출처로 추가
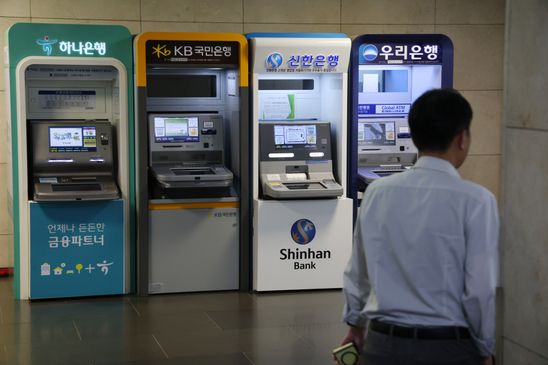
북한 인터넷 프로토콜(IP) 대역이 금융권을 겨냥한 해킹 시도에서 대량 접근한 게 탐지됐다.
금융권 해킹 사태가 이달 초부터 알려진 뒤 북한 IP 공격이 공식 확인된 건 이번이 처음이다.
28일 금융업계에 따르면 금융당국은 지난 21일 금융보안 통합관제시스템 '퍼스트(FIRST)'를 통해 가상자산거래소를 포함한 금융회사들에 공문을 공유했다. 공문에는 '북한 IP의 금융권 대상 스캔성 접근 관련 유의사항'이 담겼다.
당국은 21일 오전 3시부터 지속적으로 다수의 북한 IP가 금융권을 대상으로 스캔성 접근을 시도한 정황이 대량 탐지됐다고 밝혔다.
스캔성 접근은 특정 시스템의 취약점이나 열려 있는 네트워크 포트를 파악해 보안 빈틈을 탐색하는 행위다.
당국이 확인한 IP는 대역(175.45.[176].0/22)의 다수는 북한으로 파악됐다. 공문 발송 당시까지 탐지된 접근 건수는 약 440만4101건에 달했다.
당국은 금융사들에게 정보보호와 내부통제, 이상징후 탐지를 위한 실시간 모니터링 강화를 요청했다.
해당 북한 IP 접근 이력을 확인하고 특이사항이 발견되면 당국에 즉시 제보할 것을 당부했다.
다만 현재까지 해당 IP를 통한 공격시도가 실제 침해사고로 이어져 피해가 신고된 사례는 없는 것으로 전해진다.
북한 IP를 통한 공격이더라도 북한 해커의 소행으로 단정하기는 어렵다는 분석도 나온다. IP 국적 조작이나 우회가 가능하기 때문이다.
금융감독원도 IP 국가 특정과 해석에 유의할 필요가 있다고 설명했다.
한편 청와대 국가안보실은 이날 오후 송기호 3차장 주재로 금융위원회 관계자들과 긴급 대응회의를 연다.
회의에서는 빗썸과 미래에셋자산운용 등에서 발생한 해킹 사고의 피해 규모를 점검하고 추가 피해 확산을 막기 위한 대응 방안을 논의할 계획이다.


댓글이 없습니다. 첫 댓글을 작성해보세요!