
 구글 검색 선호 출처로 추가
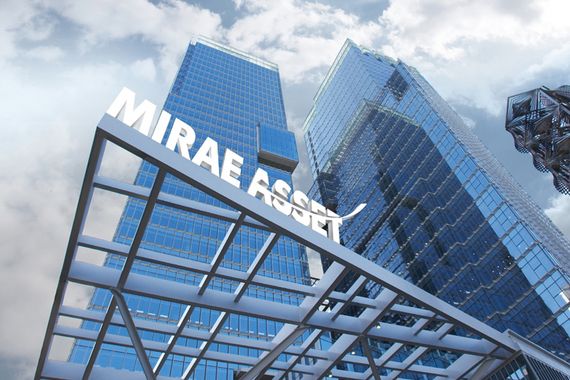
금융감독원이 최근 해킹 침해사고가 발생한 미래에셋그룹 계열사 현장점검에서 관련 법령 일부 위반 사항을 확인한 것으로 알려졌다.
15일 금융당국과 금융권에 따르면 금감원은 최근 미래에셋생명과 미래에셋자산운용 대상 현장점검을 마쳤다.
이 과정에서 전자금융거래법(전금법)과 신용정보법(신정법) 등 관련법 일부 위반 정황을 파악한 것으로 전해졌다.
미래에셋 계열사 관계자는 "구체적인 위반 내용은 정보유출 과정 등에서 미흡했던 점과 법리상 내용 등을 좀 더 살펴봐야 하는 것으로 안다"고 설명했다.
당국은 이번 해킹 공격이 미래에셋 그룹을 표적으로 삼았을 가능성도 염두에 두고 있다.
해킹 사태에 정기검사까지 겹쳐 검사 인력이 부족한 상황에서도 금감원이 미래에셋 계열사에 점검반을 우선 투입한 것도 이 같은 배경 때문이다.
현재까지 해킹 공격이 확인된 미래에셋그룹 계열사는 생명·자산운용·에너지인프라자산운용·증권 등 4곳이다.
미래에셋생명에서는 약 6800명의 정보유출 피해가 발생했다. 미래에셋증권에서는 임직원을 중심으로 3만9000여명의 정보가 유출됐다.
미래에셋그룹도 표적이 됐을 가능성을 열어 두고 그룹 차원의 보안 강화활동을 전개했다.
각 계열사의 정보기술(IT) 정보보호 조직이 정례적으로 소통할 협의체를 구성하고 국내외 상위 보안 설루션 업체와 협업을 추진 중이다.
금감원은 금융권 연쇄 해킹 침해사고 초반에 신고된 신한·KB국민은행 현장검사도 마무리하고 검사서를 작성 중인 것으로 전해진다.
또한 금융사와 전자금융업자, 가상자산사업자 등 약 580개사에 전수점검 체크리스트를 배포했고 이달 30일까지 1차 자체 점검 결과를 제출받기로 했다.
지난 13일 보험대리점(GA) 업권을 시작으로 설명회를 개최한 금융당국은 오는 16일 은행·증권·보험 등 전통 금융사 300여곳을 대상으로 비대면 설명회를 여는 등 업권별 맞춤형 간담회도 진행할 예정이다.


댓글이 없습니다. 첫 댓글을 작성해보세요!