
 구글 검색 선호 출처로 추가
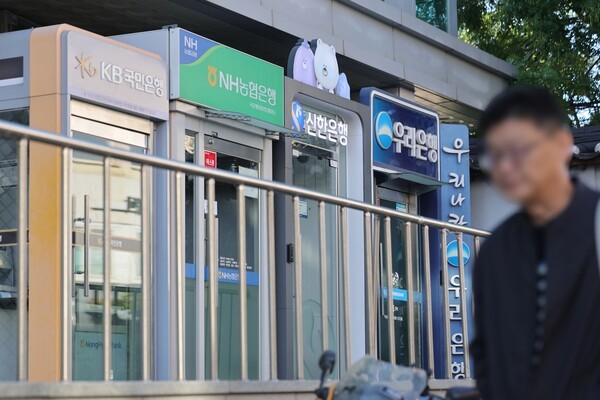
최근 국내 금융권을 공격한 해커가 중국 광둥성에 사는 26세 인물일 가능성이 있다는 분석이 나왔다.
해커의 단서는 홍콩 소재 서버를 통해 생성형 인공지능(AI) 코딩 도구 ‘클로드 코드’에 이력서를 써달라며 직접 입력한 신상 정보에서 나왔다. 중국산 해킹 자동화 도구와 중국 AI 모델 ‘딥시크’가 동원해 국내 금융권을 공격한 것으로 추정된다.
글로벌 사이버보안 기업 크라우드스트라이크는 7일(현지시간) 공개한 분석 보고서에 따르면 공격자는 보안 연구자 이력서를 요청하며 이번 한국 금융권 해킹 결과를 경력에 넣어달라고 요청했다. 또 이력서에 입력한 정보에는 이름과 전화번호, 텔레그램 계정, 학력(중국 화남이공대), 거주지(광둥성 마오밍)가 포함됐다.
보고서는 공격자가 중국 광둥성에 거주하는 26세 인물일 가능성이 있다고 밝혔다. 공격자는 나이를 26세로 적었지만, 처음 입력한 생년월일은 2007년 9월생이었다. 이 경우 만 19세다.
이번 공격자 단서는 공격자가 생성형 인공지능(AI) 코딩 도구 '클로드 코드' 사용 과정에서 노출됐다.
공격자는 클로드에 자신의 침투테스트 성과를 담은 보안 연구자 이력서 작성을 요청했고, 이 과정에서 이름 이니셜과 텔레그램 계정, 학력, 거주지 등 개인정보가 함께 입력됐다.
공격자 추적은 국내 공격과 연관된 것으로 지목된 서버에서 시작됐다. 이 서버의 공개 폴더에 있던 클로드 코드 설정 문서에는 중국어 침투테스트 지시문과 함께 공격자의 홍콩 소재 IP가 적혀 있었다. 홍콩 IP를 따라가자 작업 기록이 담긴 또 다른 공개 폴더가 나왔다. 크라우드스트라이크는 홍콩 서버가 주 거점 역할을 하고, 별도 서버가 한국 공격을 수행한 것으로 추정되는 이중 구조로 분석했다.
한국 금융권을 겨냥한 이번 해킹 사태는 지난달 말부터 이달 초 사이 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개 금융사에서 잇따라 침해 사고가 확인되면서 불거졌다.
금융당국에 따르면 시중은행과 저축은행·캐피탈사를 공격한 인터넷주소(IP)는 서로 달랐지만, 동일한 공격자가 IP를 바꿔가며 유사한 수법으로 여러 금융사를 공격한 정황이 포착됐다.
댓글이 없습니다. 첫 댓글을 작성해보세요!